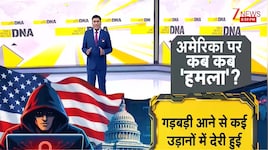
अमेरिका में बार-बार ठप हो रहे सिस्टम, ये साइबर अटैक है या किसी बड़े खतरे का रिहर्सल? जानिए क्यों चुप है महाशक्ति US
दुनिया का सबसे शक्तिशाली राष्ट्र अमेरिका इन दिनों बहुत परेशान है. उस पर एक के बाद एक साइबर अटैक हो रहे हैं. यूएस पता नहीं लगा पा रहा है कि ये अटैक कौन कर रहा है और इससे कैसे निपटा जाए.

खुद को विश्व का सबसे शक्तिशाली राष्ट्र समझने वाले अमेरिका पर पिछले एक हफ्ते से साइबर अटैक हो रहे हैं. ध्यान देने वाली बात ये है कि So Called सुपर पावर देश से इसका जवाब नहीं दिया जा रहा. यहां तक कि वो ये पता भी नहीं लगा पा रहा कि अटैक कौन कर रहा है. पिछले सात दिन में अमेरिका की राष्ट्रीय सुरक्षा एजेंसी से लेकर टेक कंपनी, एयर ट्रैफिक कंट्रोल और बैंकिंग सिस्टम तक लॉक हो चुके हैं.
बिना बम-बारूद फटे ही अमेरिका में भारी आर्थिक नुकसान हो गया. बहुत कुछ ठप हो गया, लेकिन जिस देश के पास विश्व का सबसे एडवांस डिफेंस सिस्टम है, सबसे एडवांस टेक्नोलॉजी है, वो बिल्कुल लाचार है. इतना लाचार कि ये भी नहीं बता पा रहा है कि उसकी साइबर सिक्योरिटी पर बार-बार हमला कहां से हो रहा है. नया हमला तो पूरे अमेरिका को डराने वाला है.
अमेरिका की नेशनल सिक्योरिटी एजेंसी में साइबर घुसपैठ
इस बार, अमेरिका की नेशनल सिक्योरिटी एजेंसी में ही घुसपैठ हो गई. अमेरिकी NSA के गोपनीय आंतरिक नेटवर्क NSANet पर कई घंटे तक कामकाज ठप रहा. NSANet को दुनिया के सबसे सुरक्षित सरकारी नेटवर्कों में से एक माना जाता है. इसे अमेरिकी राष्ट्रीय सुरक्षा से जुड़ी टॉप सीक्रेट और संवेदनशील खुफिया जानकारी को संभालने के लिए बनाया गया है.
US की नेशनल सिक्योरिटी का काम ठप, टारगेट पर कभी Aeroplane, कभी Apple अमेरिका पर 'बड़े साइबर अटैक' का रिहर्सल ? अमेरिका के 'अदृश्य दुश्मन' का DNA टेस्ट
— Zee News (@ZeeNews) November 18, 2026
इस वायरस स्ट्राइक को अमेरिका की सरकार दुश्मन का हमला मानने से इनकार कर रही है. अमेरिका इसे सिर्फ तकनीकी खराबी बताकर टाल रहा है. लेकिन ये कैसा संयोग है कि अमेरिका के अलग-अलग सेक्टर में बार-बार ऐसी तकनीकी खराबियां हो रही हैं?
जिस समय अमेरिका के सबसे शक्तिशाली और सुरक्षित नेटवर्क में घुसपैठ हुई थी, उसी समय आईफोन बनाने वाली अमेरिकी टेक्नोलॉजी कंपनी एपल की ऑनलाइन सेवाएं भी ठीक से काम नहीं कर रही थीं. अमेरिका के अलावा ब्राजील, ग्रीस और लातविया के यूजर्स भी परेशान हुए.
एपल अकाउंट में लॉगिन नहीं कर पा रहे थे कई यूजर्स
कई यूजर्स अपने एपल अकाउंट में लॉगिन नहीं कर पा रहे थे. कुछ को क्लाउड सर्विस इस्तेमाल करने और नए डिवाइस एक्टिवेट करने में भी दिक्कत हुई. एपल अपने ग्राहकों को iCloud नाम की क्लाउड सेवा देती है. इसकी मदद से आईफोन यूजर्स के फोटो, कॉन्टैक्ट्स और मैसेज अपने आप इंटरनेट पर सुरक्षित रहते हैं.
एपल की क्लाउड सेवा में भी दिक्कत आई थी लेकिन अमेरिका की सरकार की तरह इस कंपनी ने भी इसे साइबर हमला नहीं माना और सिर्फ तात्कालिक तकनीकी खामी बताकर टाल दिया. आपको जानना चाहिए, अमेरिका में बार-बार व्यवस्था ध्वस्त होना..क्या सिर्फ संयोग है या किसी एडवांस्ड हैकर ग्रुप का बहुत बड़ा प्रयोग है? क्या कोई साइबर घुसपैठिया किसी बड़े हमले का रिहर्सल तो नहीं कर रहा है?
अमेरिका में 12 और 13 नवंबर को सबसे पहले माइक्रोसॉफ्ट के सिस्टम पर स्ट्राइक हुई थी. ये स्ट्राइक इतनी बड़ी थी कि इसे ठीक करने में 24 घंटे से ज्यादा का समय लग गया. इस दौरान ई-मेल भेजने वाला आउटलुक, मीटिंग करने वाला टीम्स और आर्टिफिशियल इंटेलिजेंस असिस्टेंट कोपायलट बंद रहे.
अमेरिका में उड़ानों पर भी लगाई गई थी रोक
13 नवंबर को ही फेडरल एविएशन एडमिनिस्ट्रेशन के सिस्टम पर भी स्ट्राइक हुई थी. इसके कारण पूरे अमेरिका में कुछ समय के लिए उड़ानों पर रोक लगानी पड़ी, जिससे हजारों यात्री प्रभावित हुए.
16 नवंबर को बैंकिंग सेक्टर के साइबर सिस्टम पर बम की तरह वायरस विस्फोट हुआ था. नेटवर्क में दिक्कत के कारण अमेरिका के सबसे बड़े बैंकों में घंटों तक लेन-देन और ऑनलाइन सेवाएं रुकी रहीं.
उसी दिन यूनाइटेड एयरलाइंस के 'वेट एंड बैलेंस' कैलकुलेशन सिस्टम में भी घुसपैठ हुई और पूरी व्यवस्था ध्वस्त हो गई. गड़बड़ी आने से कई उड़ानों में देरी हुई.
प्रसिद्ध निवेशक वॉरेन बफेट का कहना है कि 'साइबर हमले और तकनीकी विफलताएं मानवता के लिए परमाणु हथियारों से भी बड़ा खतरा हैं. परमाणु हथियार तो किसी एक जगह को तबाह करते हैं लेकिन एक तकनीकी संकट पूरे देश की व्यवस्था को एक साथ रोक सकता है.' सोचिए, बिना बम और बारूद के अमेरिका इस समय ऐसे ही संकट का सामना कर रहा है.
मतलब 12 नवंबर से हर दिन किसी न किसी सेक्टर में घुसपैठ हो रही है. एक के बाद एक सिस्टम लॉक हो रहे हैं..ऐसा लग रहा है कि कोई बड़े हमले का रिहर्सल कर रहा है लेकिन अमेरिका ये मानने के लिए तैयार नहीं है कि उसकी साइबर सिक्योरिटी का DNA कमजोर है. वो इसे सिर्फ तकनीकी खराबी बता रहा है.
एडवांस टेक्नोलॉजी वाला यूएस भी क्यों हुआ लाचार?
सोचिए, जो अमेरिका दुनिया का सबसे एडवांस टेक्नोलॉजी वाला देश है, AI, क्लाउड कंप्यूटिंग और क्वांटम कंप्यूटिंग के शोध और विकास में सबसे आगे है. वो इतना एडवांस है कि दुनिया भर के करोड़ों लोगों का दैनिक इंटरनेट इस्तेमाल, मोबाइल सॉफ्टवेयर और डिजिटल संचार अमेरिकी तकनीकों पर ही निर्भर करता है वो कह रहा है कि हर रोज अलग-अलग सेक्टर में जो साइबर सिस्टम लॉक हो रहे हैं, वो ऐसे ही हो रहे हैं. कौन मानेगा इसे और क्यों मानेगा?
अमेरिका जिसे सिर्फ तकनीकी खराबी बता रहा है, उससे सिर्फ माइक्रोसॉफ्ट को करीब साढ़े चार सौ अरब रुपये का नुकसान हुआ. हमने डीएनए की शोधशाला में जब शोध किया और माइक्रोसॉफ्ट के अलावा बाकी सभी सेक्टर में हुए नुकसान का औसत निकाला तो पता चला कि अमेरिका के साइबर सिस्टम पर हुई वायरस की एयर स्ट्राइक से साढ़े चार हजार करोड़ रुपये से लेकर साढ़े 16 हजार करोड़ रुपये तक का डायरेक्ट या इनडायरेक्ट नुकसान हुआ.
सोचिए, NASA के छोटे और मध्यम दर्जे के 'Discovery Class' अंतरिक्ष मिशनों का बजट लगभग साढ़े चार हजार करोड़ रुपये होता है. अमेरिका में इलाज की तकनीक और इमारतें बनाना इतना महंगा है कि इतने पैसे में वहां दो बड़े अस्पताल बन सकते हैं.
अमेरिका के सबसे आधुनिक F-35 फाइटर जेट का मूल्य करीब 80 से 100 मिलियन डॉलर प्रति विमान है. इस रकम से अमेरिकी वायुसेना के लिए 18 से 22 नए F-35 लड़ाकू विमान खरीदे जा सकते हैं. अमेरिका दलील ये दे रहा है कि छोटी-मोटी तकनीकी खराबी के कारण ये सब हुआ है.
कंप्यूटर सिस्टमों की खराबी पर क्या बोले मार्को रुबियो?
मार्को रुबियो के साथ-साथ अमेरिका के नेशनल इंटेलिजेंस डायरेक्टर जे क्लेटन कह रहे हैं कि पुराने सिस्टम को अपडेट करने के कारण ऐसा हुआ हैं. दूसरा तर्क ये है कि कंपनियां दशकों पुराने कंप्यूटर सिस्टम पर नई और तेज AI तकनीक लागू कर रही हैं, जिससे सर्वर ओवरलोड होकर क्रैश हो रहे हैं. तीसरा तर्क ये है कि NSA में रूटीन मेंटेनेंस अपडेट नहीं हुआ था.
बताइए, कौन मानेगा ऐसा तर्क और क्यों मानेगा? इस तर्क का क्या मतलब है कि अमेरिका में NSA के साइबर सिस्टम का रूटीन मेंटेनेंस नहीं हुआ था?
वायरस के विस्फोट का असर जीमेल पर भी हुआ है. कुछ गूगल यूजर्स ने शिकायत की कि जीमेल ठीक से काम नहीं कर रहा है. इसी गूगल ने दो दिन पहले एक चेतावनी जारी की थी कि AI का इस्तेमाल इंसानी दखल के बिना साइबर हमले करने के लिए किया जा रहा है. इसे बहुत ही ध्यान से समझिएगा. गूगल ने कुछ देशों का नाम गिनाते हुए बताया था कि अब AI के जरिए इंटरनेट के डिफेंस सिस्टम पर एयर स्ट्राइक करके घुसपैठ की जा रही है.
गूगल ने दावा किया है कि रूसी हैकर्स ने एक ऐसा AI सिस्टम बनाया है जो खुद ही वेबसाइटों की कमियां ढूंढकर उन पर हमला कर सकता है. इसका इस्तेमाल फ्रांस की वेबसाइटों को निशाना बनाने के लिए किया गया.
गूगल ने दूसरा नाम चीन का लिया. बताया कि चीन से जुड़े हैकर्स AI की मदद से अपने शिकार चुनते हैं, हमले की योजना बनाते हैं और चुराए गए डेटा की जांच करते हैं. उसने दावा किया कि ईरानी सरकार समर्थित हैकर्स ने सोशल इंजीनियरिंग और जानकारी जुटाने के लिए गूगल के 'जेमिनी' AI का इस्तेमाल किया.
उत्तर कोरियाई हैकर्स ने फर्जी पहचान बनाने, विदेश में रिमोट IT नौकरी पाने और क्रिप्टोकरेंसी कंपनियों को लूटने के लिए AI की मदद ली. ये सारे देश एक तरह से अमेरिका के दुश्मन हैं और अमेरिका में अचानक ही वायरस की स्ट्राइक भी हो रही है. अगर डिफेंस सिस्टम में घुसपैठ हो सकती है तो फिर साइबर सिक्योरिटी में क्यों नहीं? फिर भी अमेरिका इसे खुलकर स्वीकार नहीं कर रहा है कि उसकी साइबर सिक्योरिटी का डीएनए कमजोर है.
रूस के प्रसिद्ध साइबर सुरक्षा विशेषज्ञ यूजीन कास्परस्की का कहना है कि 'दुनिया की बड़ी सरकारें और संस्थान जब किसी बड़े साइबर हमले की पहचान करने में विफल रहते हैं तो वे अक्सर इसे सिस्टम फेलियर या तकनीकी खराबी का नाम दे देते हैं. सच स्वीकार करना उनकी प्रतिष्ठा के लिए बहुत भारी पड़ता है.' पिछले छह दिनों में 7 सेक्टर के साइबर सिस्टम हांफने लगे और अमेरिका इसे तकनीकी खराबी बता रहा है.
यूरोप के 9 देशों में भी इसी तरह हुआ साइबर अटैक
आपको याद होगा कि जब फ्रांस के हाइपरमार्केट स्टोर में फ्रीजर को हैक किया गया था तब इसके लिए उसने ईरान को जिम्मेदार ठहराया था. सबसे पहले अक्टूबर में एक साथ सैकड़ों सुपरमार्केट और हाइपरमार्केट में हैकर्स ने इंटरनेट से जुड़े रेफ्रिजरेशन सिस्टम को निशाना बनाया और फ्रीजर का तापमान बढ़ा दिया. साइबर हमले से ताजा और फ्रोजन सामान खराब हो गया, कई जगह आग लगने की घटनाएं हुईं और स्टोर्स को भारी आर्थिक नुकसान उठाना पड़ा.
फिर 2 नवंबर को यूरोप के कम से कम नौ देशों में इसी तरह का एक और हमला हुआ, जिससे फ्रांस के ब्लड बैंक और दूसरे खाने-पीने के सामान बेचने वाले स्टोरों को भी नुकसान उठाना पड़ा. कमोबेश इसी तरह का नुकसान अब अमेरिका भी उठा रहा है. वहां भी किस्तों में साइबर सिस्टम में घुसपैठ हो रही है. अमेरिका की सरकार भले ही अपने साइबर सिस्टम के कमजोर डीएनए को छिपा रही है, लेकिन सवाल है कि पहले यूरोप और अब अमेरिका में ही लातार इस तरह साइबर सिक्योरिटी की दीवार क्यों टूट रही है? अमेरिका के स्वतंत्र साइबर विशेषज्ञ इसे साइबर सिक्योरिटी में घुसपैठ की तरह देख रहे हैं.
आजकल विदेशी हैकर 'Living off the Land' जैसी तकनीकों का इस्तेमाल करते हैं. इसमें हैकर सिस्टम के अंदर ही मौजूद टूल्स का इस्तेमाल करके उसे क्रैश करते हैं, जिससे बाहर से देखने पर यह किसी आम सॉफ्टवेयर बग जैसा ही लगता है. फिर भी अमेरिका इसे सीधे-सीधे स्वीकार नहीं कर रहा है, तो इसका क्या मतलब हैं, वो भी आपको जानना चाहिए.
यदि अमेरिकी सरकार यह मान ले कि देश के बैंकिंग और एविएशन सिस्टम पर विदेशी साइबर हमला हुआ है तो लोग घबराकर बैंकों से अपना पैसा निकालने लगेंगे और शेयर बाजार क्रैश हो सकता है. NSA जैसी शीर्ष खुफिया एजेंसी के नेटवर्क पर हमले की बात स्वीकार करना अमेरिका की साइबर श्रेष्ठता पर सवाल खड़े करेगा.
जानिए, साइबर अटैक पर क्यों चुप्पी साधे है अमेरिका?
यदि अमेरिका आधिकारिक तौर पर किसी देश को इस हमले का जिम्मेदार ठहराता है तो उस पर सैन्य या बड़े साइबर जवाबी हमले करने का भारी राजनीतिक दबाव बन जाएगा. साइबर अटैक घोषित होने पर कंपनियों पर डेटा सुरक्षा में लापरवाही के मुकदमे चल सकते हैं और बीमा कंपनियों को अरबों डॉलर के क्लेम देने पड़ सकते हैं जबकि तकनीकी गड़बड़ी बताने पर कंपनियों की कानूनी जवाबदेही कम हो जाती है.
यही कारण है कि इतिहास के कई बड़े साइबर हमलों के बारे में दुनिया को कभी पता ही नहीं चला, क्योंकि जिन शक्तिशाली देशों पर वे हमले हुए, उन्होंने अपनी कमजोरी छिपाने के लिए उन्हें हमेशा सामान्य तकनीकी गड़बड़ी ही बताया.
शीत युद्ध के दौरान 1982 में सोवियत संघ की ट्रांस-साइबेरियन गैस पाइपलाइन में एक भयानक विस्फोट हुआ था तब सोवियत संघ ने इसे पाइपलाइन के दबाव में आई सामान्य तकनीकी खराबी बताया था. 2004 में ये खुलासा हुआ कि यह इतिहास का पहला बड़ा साइबर तोड़फोड़ हमला था.
आज अमेरिका भी यही कर रहा है. अगर अमेरिका जैसी तकनीकी महाशक्ति पर हैकर्स की डिजिटल स्ट्राइक हो सकती है, तो भारत के लिए यह महज एक चेतावनी नहीं, बल्कि राष्ट्रीय सुरक्षा की एक तत्काल चुनौती है.
भारत का डिजिटल ढांचा दुनिया में सबसे बड़ा और तेजी से बढ़ता हुआ नेटवर्क है. बैंकिंग, UPI, आधार, टेलीकॉम, रेलवे, एयरपोर्ट, सरकारी पोर्टल, अस्पताल और बिजली व्यवस्था, ये सभी एक-दूसरे से कड़ी की तरह जुड़े हुए हैं. वैसे भी 2024 की तुलना में 2025 में भारत में 44 प्रतिशत ज्यादा साइबर अटैक हुए थे. इसलिए देश में अतिरिक्त सतर्कता बरतने की जरूरत है. आधुनिक डिजिटल युग में सुरक्षा इस बात पर निर्भर नहीं करती कि आपकी दीवारें कितनी ऊंची हैं, बल्कि इस बात पर निर्भर करती है कि आप खतरे को कितनी जल्दी भांप लेते हैं.
About the Author

ट्रेंडिंग
- न्यूज़
- फोटो
- वीडियो