पेंटागन में घुसा 'चोर': अमेरिकी रक्षा विभाग पर Cyber Attack, 30 लाख से अधिक सैन्यकर्मियों का डेटा लीक; 9 महीने बाद खुलासा
पेंटागन की सैन्य सुरक्षा में सेंध लगने से हड़कंप मच गया है. पेंटागन में साइबर हमले में 30 लाख से अधिक लोंगों का डेटा लीक हुआ है, जिसने चिंता बढ़ा दी है. करीब 9 महीने तक हैकर्स ने पेंटागन के डेटाबेस में पहुंच बनाए रखा.

US News: अमेरिकी रक्षा विभाग यानी पेंटागन के डेटाबेस में साइबर हमले की जानकारी सामने आई है, जिसने अधिकारियों को हैरान कर दिया. दावा किया जा रहा है कि डिफेंस मैनपावर डेटा सेंटर यानी DMDC के सिस्टम में कुछ अवैध यूजर्स ने करीब न महीने तक पहुंच बनाए रखी. इस जानकारी के सामने आने के बाद हड़कंप मच गया. रिपोर्ट्स के अनुसार, कुछ अवैध यूजर्स DMDC के सिस्टम की पहुंच में अक्टूबर 2025 से जुलाई 2026 तक रहे.
दरअसल, इस सिक्योरिटी ब्रीच ने अमेरिकी अधिकारियों की नींद उड़ा दी है. ब्रीच के दौरान करीब 27.6 लाख जीवित लोगों और 2.94 लाख मृत व्यक्तियों के व्यक्तिगत डेटा उजागर होने की जानकारी की बात कही गई. जिस डेटा के लीक की खबर सामने आई है, उसमें सैन्यकर्मियों के मोबाइल नंबर, सोशल सिक्योरिटी नंबर, जन्मतिथि और नौकरी के विवरण जैसी जानकारियां शामिल हैं.
अधिकारियों की बढ़ी चिंता
टीओआई की एक रिपोर्ट के अनुसार, DMDC का यह डेटा अनइनक्रिप्टेड था, जिसके कारण जोखिम और बढ़ गया है. हालांकि, खामी के मिलने के बाद ही पेंटागन ने इसको पैच कर लिया. फिलहाल, डेटा के किसी दुरुपयोग की जानकारी सामने नहीं आ सकी है. हालांकि, जो लोग इसमें प्रभावित हुए हैं, उन्हें एक साल की मुफ्त क्रेडिट मॉनिटरिंग दी जा रही है. इस घटना के बाद अमेरिकी सैन्य कर्मियों की सुरक्षा और साइबर तैयारियों पर गंभीर सवाल खड़े होने लगे हैं.
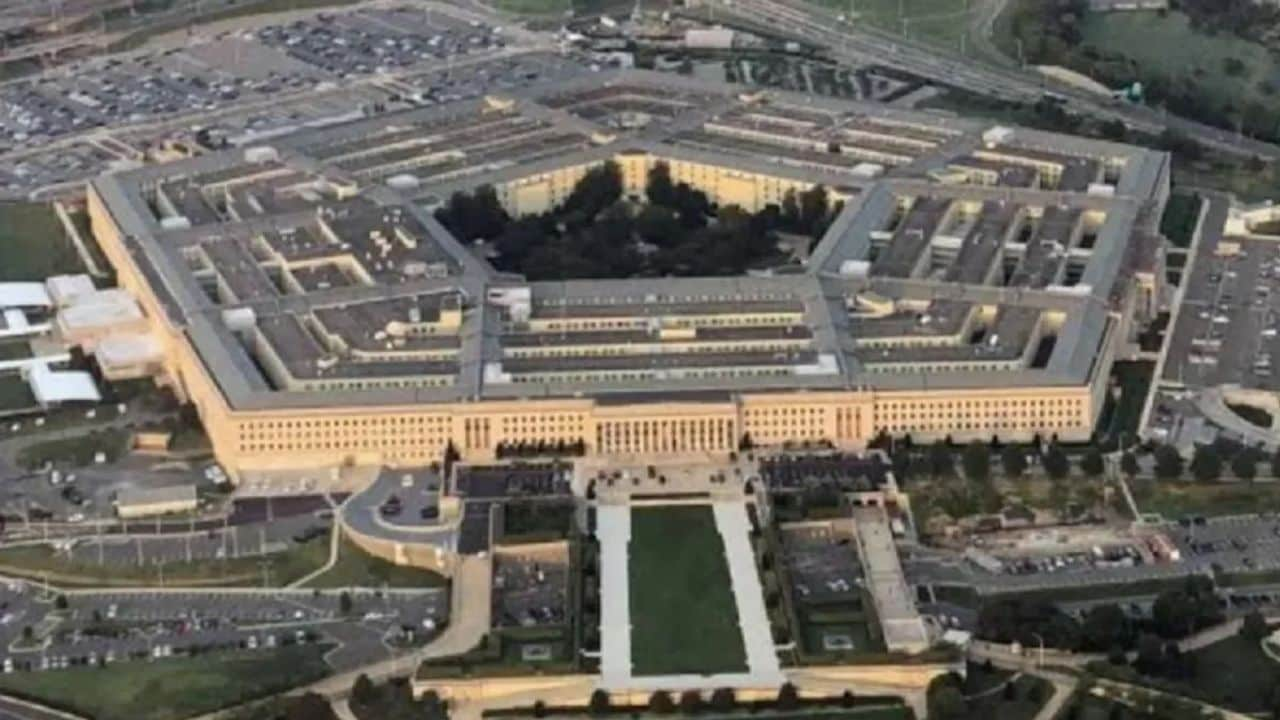
बता दें कि DMDC ही पेंटागन का असल व्यक्तिगत रिपॉजिटरी है. इसमें अमेरिकी सैन्य से जुड़े सैनिकों, रिजर्व, सिविलियन, कर्मचारी, दिग्गज परिवारों के सदस्य समेत कई महत्वपूर्ण लोग शामिल हैं. जानकारी के अनुसार, एजेंसी करीब 6 करोड़ से अधिक रिकॉर्ड रखती है. दावा यहां तक किया जा रहा है कि इस ब्रीच में केवल कॉन्टैक्ट डिटेल और नाम ही नहीं, बल्कि लोगों के जॉब डिटेल्स भी लीक हुए हैं.
पेंटागन की साइबर सुरक्षा पर उठे सवाल
अमेरिका के राष्ट्रीय सुरक्षा के लिहाज से एक साथ इतनी बड़ी मात्रा में डेटा का लीक होना संवेदनशील माना जा रहा है. इस डेटा की मदद से सैन्य संरचना की जानकारी एकत्र की जा सकती है. हालांकि, गनीमत है कि इस दौरान अवैध यूजर्स की संख्या सीमित रही, लेकिन लंबे समय तक पहुंच के कारण उन्होंने अधिक जानकारी एकत्र की. इससे साफ है कि पेंटागन की सुरक्षा में कितनी खामी है, जिसको करीब एक साल तक नहीं ठीक किया जा सका.
जासूसी और फिशिंग हमले की संभावना बढ़ी
अधिकारियों का कहना है कि इस प्रकार के डेटा लीक से पहचान चोरी, फिशिंग हमले और जासूसी के खतरे बढ़ सकते हैं. सोशल सिक्योरिटी नंबर और बर्थडेट से नकली प्रमाण पत्र बनाए जा सकते हैं. वहीं, जॉब डिटेल्स की मदद से सैन्य कर्मियों की भूमिकाएं उजागर हो सकती हैं. ऐसे में दुश्मन देशों को फायदा भी पहुंच सकता है. स्थिति की गंभीरता को देखते हुए पेंटागन ने सभी प्रभावित लोगों को आइडेंटिटी प्रोटेक्शन की सुविधा देने की पेशकश की है. इसके साथ ही मामले की जांच चल रही है और सुरक्षा उपायों को और दुरुस्त किया जा रहा है.
क्या अमेरिका में दो बार हुआ साइबर हमला
दावा किया जा रहा है कि पिछले दिनों हैकिंग ग्रुप शिनीहंटर्स ने डेटा लीक की धमकी दी थी, लेकिन उन्होंने बाद में यह कहा कि वह इसको जारी नहीं करेंगे. इन घटनाओं ने अमेरिकी सरकारी सिस्टम की साइबर कमजोरियों को उजागर किया है. पेंटागन ने एक्शन लेते हुए वल्नरेबिलिटी को पैच किया है. अधिकारी इस जांच में लगे हैं कि ये हैकर्स कौन थे और यह कौन-सी जानकारी एकत्र करने में जुटे थे.
सबसे खास बात है कि फिलहाल इस डेटा की मदद से किसी वित्तीय नुकसान या डेटा के गलत इस्तेमाल की जानकारी सामने नहीं आई है. हालांकि, अधिकारियों ने माना है कि लंबे समय तक हैकर्स के एक्टिव रहना चिंता का विषय बना है. अधिकारियों ने माना की डेटा की सुरक्षा के लिए सिस्टम में मजबूत एन्क्रिप्शन की जरूरत है और नियमित ऑडिट अनवार्य किया जाना चाहिए.
एक छोटी-सी गलती पड़ सकती है भारी
गौरतलब है कि किसी भी देश का सैन्य डेटा सबसे संवेदनशील माना जाता है. एक छोटी-सी चूक के कारण बड़ा खतरा पैदा हो सकता है. ऐसे में अमेरिका जैसे देश में सैन्य सुरक्षा में सेंध लगना कई कई मानयों में चिंताजनक हो जाता है. पेंटागन ने प्रभावित लोगों को सतर्क रहने की सलाह दी है. किसी भी संदिग्ध कॉल या ईमेल से बचने को भी कहा गया है.

About the Author

ट्रेंडिंग
- न्यूज़
- फोटो
- वीडियो