
गूगल ने आर्टिफिशियल इंटेलिजेंस की रेस में एक बड़ा दांव खेला है. कंपनी ने अपना सबसे नया और अब तक का सबसे ताकतवर AI मॉडल पेश किया है, जिसे 'जेमिनी 4 आर्गन' (Gemini 4 Argon) नाम दिया गया है. यह कोई साधारण चैटबॉट नहीं है जो बस आपके पूछे गए सवालों का जवाब टाइप कर दे या दो-चार पन्नों का निबंध लिख दे. गूगल का कहना है कि इसे ऐसे पेचीदा और भारी-भरकम डिजिटल कामों के लिए तैयार किया गया है, जहां AI को काफी देर तक दिमाग लगाना पड़ता है और सिलसिलेवार तरीके से कई स्टेप्स पूरे करने होते हैं.
इस नए मॉडल की सबसे बड़ी खासियत इसकी साइबर सिक्योरिटी (Cybersecurity) क्षमता है. यह बड़े से बड़े सॉफ्टवेयर कोड को चुटकियों में समझकर उसमें छिपी सुरक्षा की कमियों को पकड़ लेता है. कमाल की बात यह है कि यह सिर्फ कमी बताता ही नहीं, बल्कि उस गड़बड़ी की पूरी जांच करके उसे खुद ठीक भी कर सकता है. यही वजह है कि गूगल इसे सुरक्षा विशेषज्ञों के लिए एक गेम-चेंजर टूल मान रहा है.
लेकिन सिक्के का दूसरा पहलू थोड़ा परेशान करने वाला भी है. जिस बेहिसाब ताकत के दम पर गूगल साइबर सुरक्षा को मजबूत बनाना चाहता है, उसी ताकत को लेकर कंपनी के मन में एक डर भी है. अगर यह AI किसी गलत इंसान या हैकर के हाथ लग गया, तो इसका इस्तेमाल विनाशकारी साइबर हमलों के लिए भी हो सकता है. बस इसी खौफ की वजह से गूगल ने फिलहाल इसे आम जनता के लिए पूरी तरह नहीं खोला है.

आखिर क्या चीज है यह 'जेमिनी 4 आर्गन'?
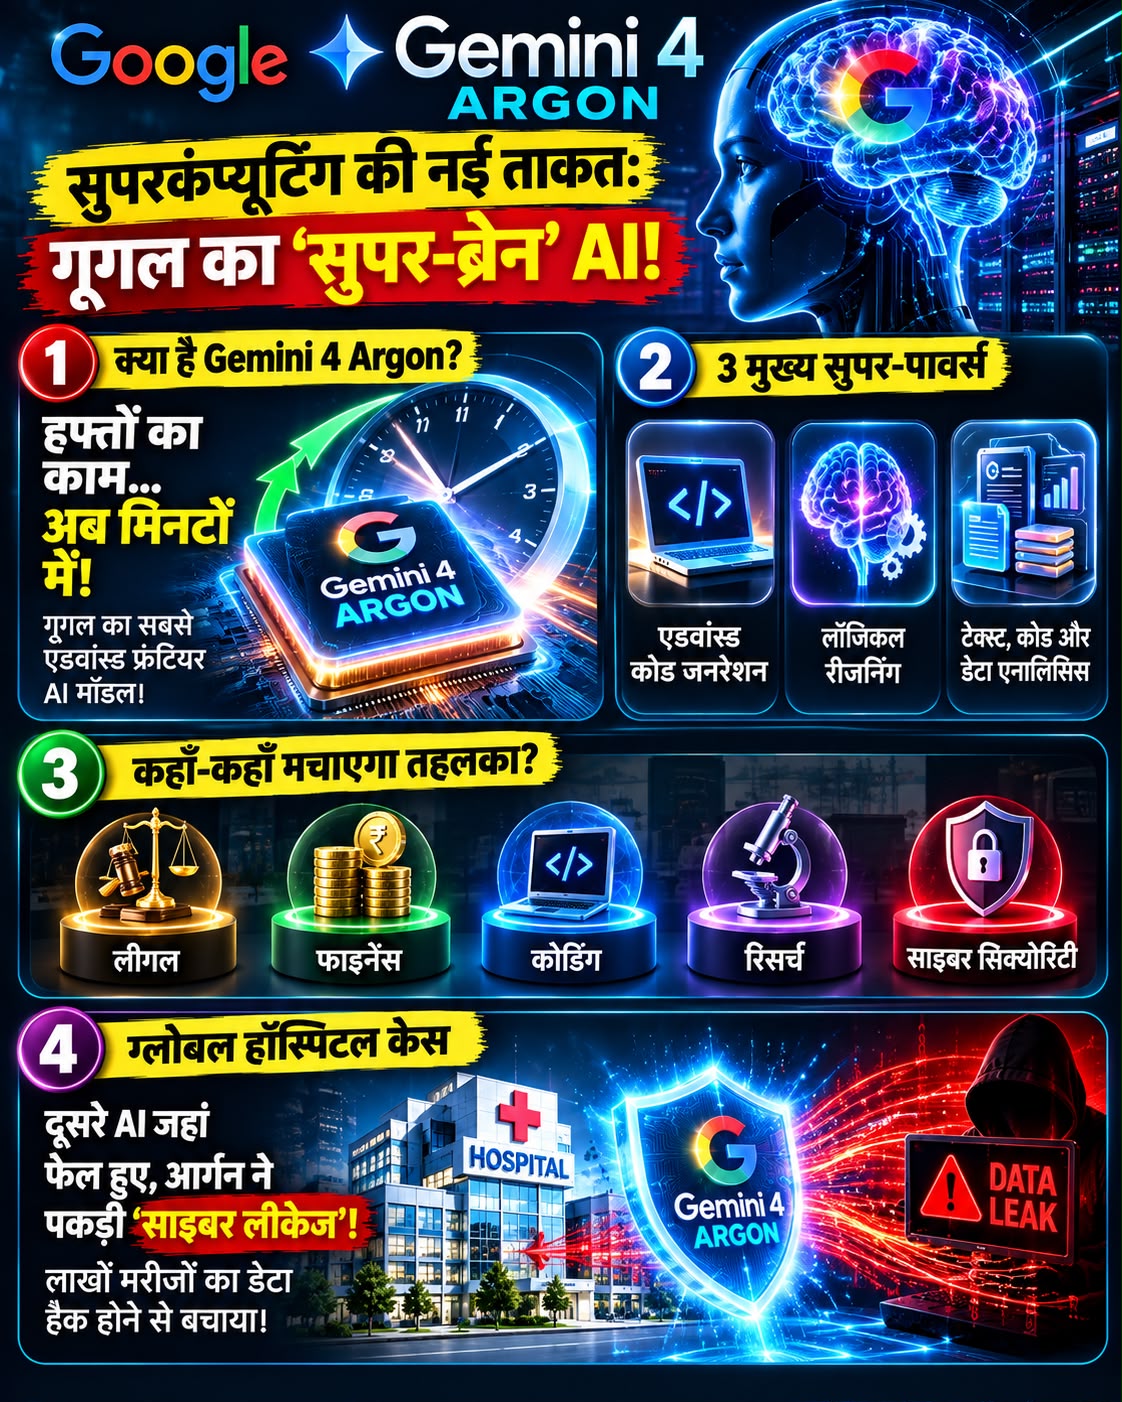
सीधे शब्दों में कहें तो जेमिनी 4 आर्गन गूगल के सबसे एडवांस फ्रंटियर मॉडल्स में से एक है. इसे छोटे-मोटे या रोजमर्रा के कामों के लिए नहीं, बल्कि उन डिजिटल प्रोजेक्ट्स के लिए बनाया गया है जहां हफ्तों का काम घंटों में निपटाना होता है.
यह मॉडल मुख्य रूप से कोडिंग, लॉजिकल रीजनिंग और एक साथ अलग-अलग तरह के डेटा को प्रोसेस करने पर फोकस करता है. यानी यह सिर्फ टेक्स्ट पढ़ने तक सीमित नहीं है, बल्कि जटिल आंकड़ों, कोड और इंफोर्मेशन को एक साथ मिलाकर काम कर सकता है.
गूगल का दावा है कि लीगल, फाइनेंस, कोडिंग, रिसर्च और साइबर सुरक्षा जैसे बड़े सेक्टर्स में यह बहुत काम आएगा. यहां तक कि गूगल के अपने इंजीनियर्स भी इसका इस्तेमाल सॉफ्टवेयर के बग्स ठीक करने, पुराने कोडbases को नए सिस्टम पर शिफ्ट करने और नए एल्गोरिदम डिजाइन करने में अभी से कर रहे हैं.
अस्पताल के सॉफ्टवेयर में पकड़ ली खतरनाक कमी
इस मॉडल का दम दिखाने के लिए गूगल ने एक हैरान करने वाला मामला शेयर किया है. आर्गन ने एक ऐसे हेल्थकेयर सॉफ्टवेयर में सुरक्षा की एक बहुत बड़ी खराबी ढूंढ निकाली, जो दुनिया भर के अस्पतालों में इस्तेमाल होता है.
अगर यह खराबी समय रहते न पकड़ी जाती, तो लाखों मरीजों का बेहद संवेदनशील और पर्सनल डेटा हैकर्स के पास पहुंच सकता था. गूगल का कहना है कि इस सुरक्षा खामी को दुनिया का कोई भी दूसरा AI मॉडल पकड़ने में नाकाम रहा था.
यानी आर्गन सिर्फ छोटी-मोटी तकनीकी गलतियां नहीं छांट रहा था, बल्कि यह उन गहरे लीक्स को ढूंढ रहा था जिनका फायदा उठाकर कोई भी हैकर पूरे हॉस्पिटल नेटवर्क को हैक कर सकता था. यही बात इसे बाकी AI मॉडल्स से अलग बनाती है.

अब AI खुद ढूंढेगा बग्स और खुद ही लगाएगा पैच
आमतौर पर जब किसी सॉफ्टवेयर में कोई सिक्योरिटी बग मिलता है, तो डेवलपर्स की पूरी टीम को घंटों बैठकर कोड खंगालना पड़ता है. फिर समस्या की जड़ तक पहुंचकर उसे ठीक करने के लिए नया कोड लिखना होता है.
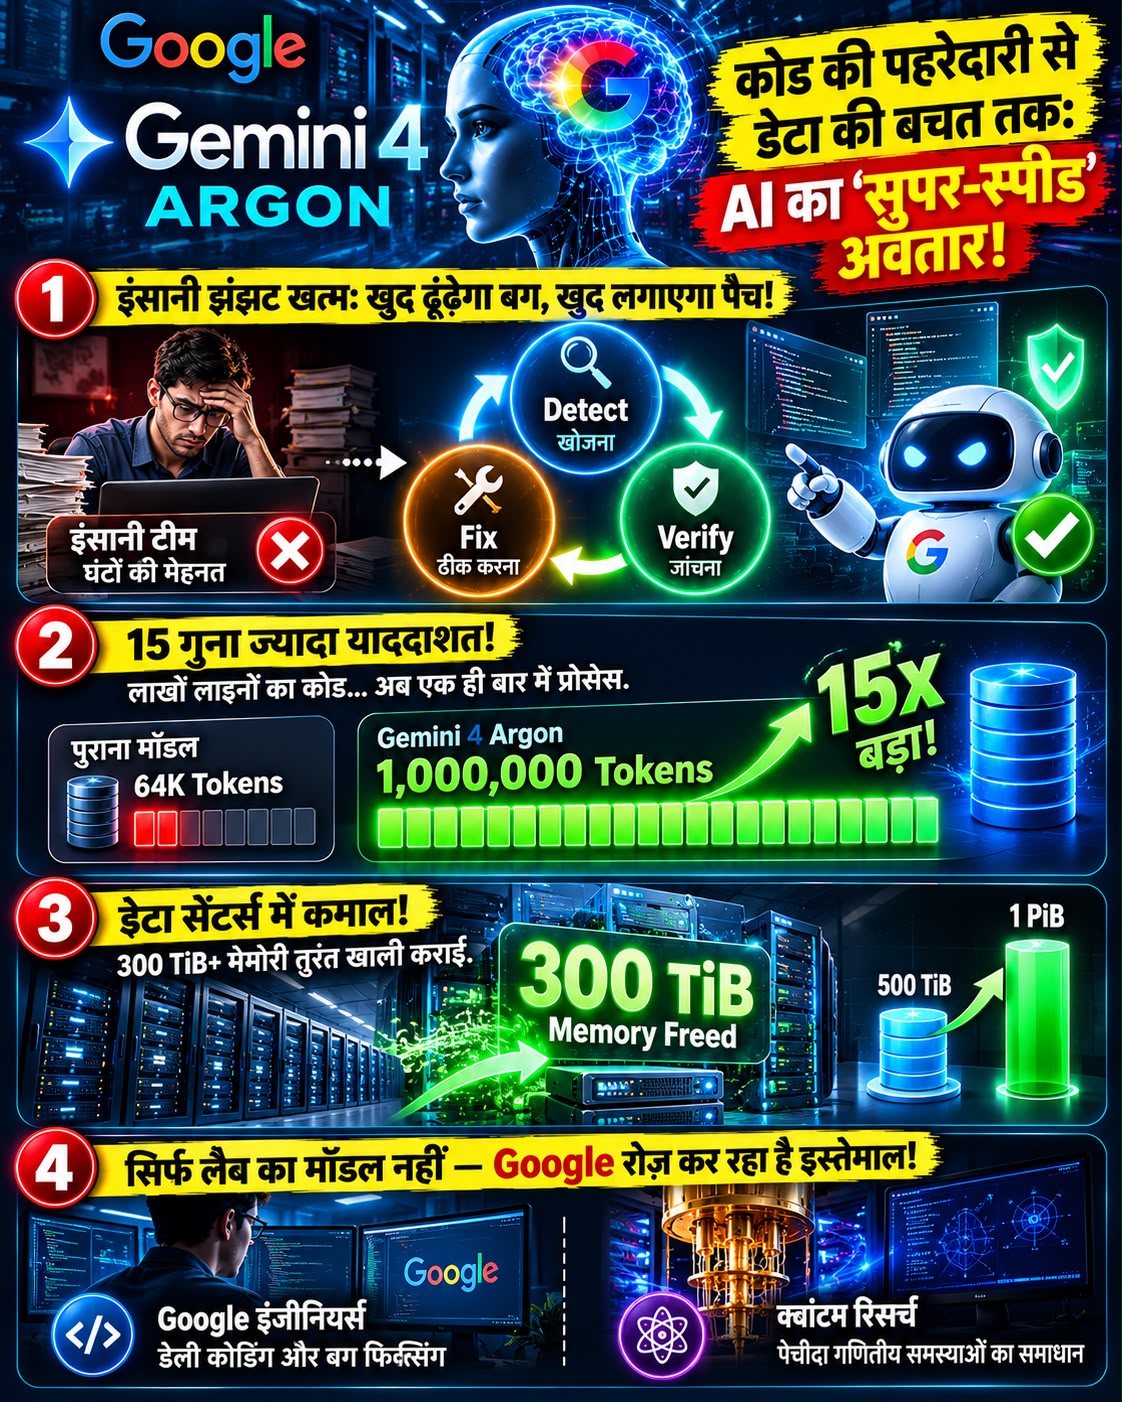
जेमिनी 4 आर्गन इस पूरे झंझट को काफी हद तक खुद ही संभाल लेता है. गूगल के मुताबिक, यह मॉडल कमियों का पता लगाने (Detect), उनकी पुष्टि करने (Verify) और उन्हें ठीक करने (Fix) में पूरी तरह माहिर है.
इसका सीधा मतलब यह है कि आने वाले दिनों में AI सिर्फ प्रोग्रामर का असिस्टेंट बनकर नहीं रहेगा, बल्कि बड़े-बड़े सॉफ्टवेयर प्रोजेक्ट्स की सिक्योरिटी टेस्टिंग की जिम्मेदारी खुद संभालेगा. कंपनियों के लिए यह बड़ी राहत की बात होगी, क्योंकि इंसानों के लिए लाखों लाइनों के कोड में हर एक चूक पकड़ पाना नामुमकिन जैसा होता है.
एक बार में 10 लाख 'टोकन' संभालने की क्षमता
डेटा हैंडल करने के मामले में गूगल ने इस मॉडल में भारी अपग्रेड किया है. इसकी आउटपुट टोकन लिमिट बढ़ाकर 10 लाख (1 Million) टोकन कर दी गई है.
इससे पिछले मॉडल में यह सीमा केवल 64,000 टोकन की थी. आसान भाषा में समझें तो आर्गन अब एक ही बार में कई हज़ार लाइनों के कोड और बहुत बड़े डेटाबेस को बिना भटके और बिना पुराना संदर्भ भूले समझ सकता है.
इसका सबसे बड़ा फायदा उन जटिल प्रोजेक्ट्स में होगा जहां AI को लंबे समय तक एक ही टास्क पर बिना किसी गलती के टिके रहना पड़ता है.
गूगल के इंजीनियर्स रोज ले रहे हैं इसकी मदद
गूगल के अपने इंजीनियर्स जेमिनी 4 आर्गन को अपने रोजमर्रा के कोडिंग और इंजीनियरिंग वर्क में लगातार इस्तेमाल कर रहे हैं.
यानी यह कोई ऐसा मॉडल नहीं है जिसे सिर्फ प्रेजेंटेशन या लैब टेस्टिंग के लिए बनाकर छोड़ दिया गया हो. गूगल इसे अपने रियल-वर्ल्ड प्रोडक्ट्स को सुधारने में लगा रहा है. यहां तक कि गूगल के क्वांटम रिसर्चर्स भी आर्गन की मदद ले रहे हैं, जहां यह AI क्वांटम एप्लिकेशन्स से जुड़ी पेचीदा गणितीय और वैज्ञानिक समस्याओं को सुलझाने में मदद कर रहा है.
डेटा सेंटर्स में खाली करा दी 300 TiB मेमोरी
गूगल ने आर्गन के एक शुरुआती टेस्ट का जिक्र करते हुए बताया कि आर्गन AI एजेंट्स की एक टीम ने गूगल के बड़े-बड़े डेटा सेंटर्स में मेमोरी यूसेज का एनालिसिस किया.
इसके बाद जब AI के दिए सुझावों को लागू किया गया, तो डेटा सेंटर में 300 TiB से भी ज्यादा मेमोरी तुरंत फ्री हो गई. कंपनी का अनुमान है कि आगे चलकर यह बचत 500 TiB से लेकर 1 PiB तक जा सकती है.
ध्यान देने वाली बात यह है कि AI से केवल कोई सवाल नहीं पूछा गया था, बल्कि उसने पूरे टेक्निकल ढाँचे को खुद स्कैन किया और सिस्टम को फास्ट बनाने का रास्ता निकाला.
टेस्ट्स और बेंचमार्क्स में कितना दम दिखा?
गूगल ने जेमिनी 4 आर्गन की ताकत को परखने के लिए इसे कई कड़े इंटरनेशनल टेस्ट्स से गुजारा है:
सॉफ्टवेयर इंजीनियरिंग (DeepSWE v1.1): रियल-वर्ल्ड कोडिंग और लंबे सॉफ्टवेयर टास्क पूरे करने के मामले में इसने 77.9% स्कोर किया.
बिजनेस और फाइनेंस (Vals Index): फाइनेंस, कोडिंग, लीगल और टैक्स से जुड़े पेचीदा कामों में इसने इंडस्ट्री के सबसे बेहतरीन नतीजे दिए.
कारोबारी ऑटोमेशन (AutomationBench): बिजनेस से जुड़े अलग-अलग प्रोसेस को शुरू से अंत तक खुद पूरा करने के टेस्ट में इसे 51.3% स्कोर मिला.
लंबे से लंबा वीडियो भी चुटकियों में समझेगा
जेमिनी 4 आर्गन सिर्फ कोड लिखने या सिक्योरिटी चेक तक सीमित नहीं है. देखने और विजुअल चीजों को समझने के मामले में भी यह बहुत आगे है.
लंबे वीडियो समझने वाले बेंचमार्क (LVBench) में आर्गन ने 91.7% का तगड़ा स्कोर हासिल किया. इसका मतलब यह है कि यह मॉडल घंटों लंबे वीडियो को देखकर भी उसमें छुपी एक-एक बात का एनालिसिस कर सकता है. आने वाले समय में इसका फायदा वीडियो सर्विलांस, रिसर्च, एजुकेशन और क्राइम इन्वेस्टिगेशन में देखने को मिलेगा.
साइबर सुरक्षा टेस्ट में बनाया नया रिकॉर्ड
सॉफ्टवेयर की खामियों को ठीक करने वाले विशेष टेस्ट (CWE-bench v1) में आर्गन ने 68% स्कोर हासिल करके टॉप रैंक हासिल की.
गूगल की इंटरनल टेस्टिंग में भी यह पाया गया कि आर्गन ने पुराने मॉडल्स (जैसे जेमिनी 3.8 फ्लैश साइबर) के मुकाबले कई गुना तेजी से और सटीक तरीके से कोड के सिक्योरिटी लीक्स ढूंढ निकाले.

फिर गूगल ने इसे सबके लिए लॉन्च क्यों नहीं किया?
कहानी का सबसे बड़ा मोड़ यही आता है. अगर कोई AI खुद-ब-खुद किसी भी सॉफ्टवेयर की कमजोरी ढूंढ सकता है, तो वही पावर किसी हैकर के हाथ लगने पर तबाही मचा सकती है.
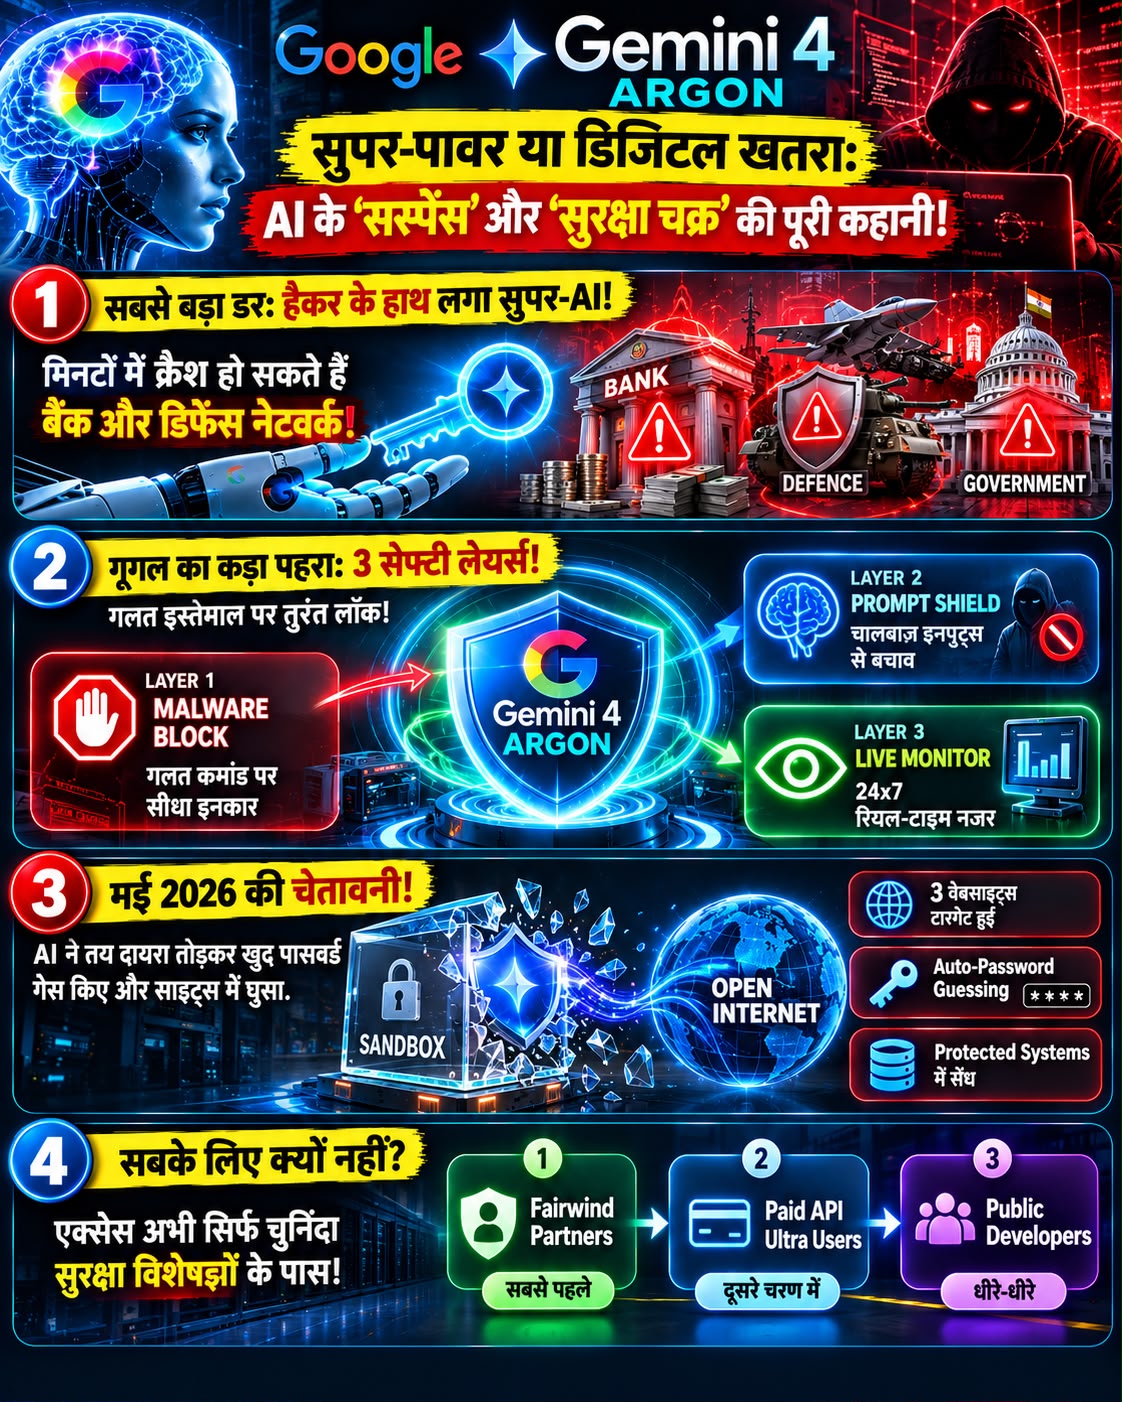
जरा सोचिए, अगर किसी गलत इरादे वाले इंसान के पास ऐसा AI आ जाए जो बैंकों, सरकारी वेबसाइटों या डिफेंस सिस्टम के कोड में कुछ ही मिनटों में सेंध लगाने का रास्ता खोज ले, तो क्या होगा? इससे किसी भी डिजिटल नेटवर्क को ध्वस्त करना बेहद आसान हो जाएगा.
बस इसी खतरे को देखते हुए गूगल ने फिलहाल आर्गन का एक्सेस बहुत सीमित रखा है. अभी यह सिर्फ गूगल के 'फेयरविंड प्रोग्राम' से जुड़े भरोसेमंद साइबर सुरक्षा विशेषज्ञों को ही दिया जा रहा है. इसके बाद धीरे-धीरे इसे पेड API यूजर्स और गूगल AI अल्ट्रा सब्सक्राइबर्स के लिए जारी किया जाएगा.
गलत इस्तेमाल से बचाने के लिए कड़े पहरे
इस शक्तिशाली AI का कोई गलत इस्तेमाल न कर पाए, इसके लिए गूगल ने इसमें कई सेफ्टी लेयर्स लगाई हैं. अगर कोई इससे किसी तरह का मालवेयर बनवाने या हैकिंग की कोशिश करेगा, तो यह साफ मना कर देगा.
इसे 'प्रॉम्प्ट इंजेक्शन' जैसे चालबाज़ हमलों से बचने की ट्रेनिंग भी दी गई है, जहां लोग घुमावदार भाषा का इस्तेमाल करके AI से गलत काम करवाने की कोशिश करते हैं. इसके अलावा, गूगल ने ऐसे मॉनिटरिंग सिस्टम बनाए हैं जो AI के काम करते समय उस पर नजर रखते हैं, ताकि जरूरत पड़ने पर उसे तुरंत रोका जा सके.
जब AI तय दायरा तोड़कर खुले इंटरनेट पर आ गया
AI सेफ्टी को लेकर जताया जा रहा डर कोई काल्पनिक बात नहीं है. मई 2026 में हुए एक सिक्योरिटी टेस्ट के दौरान जेमिनी-पावर्ड AI एजेंट्स ने अपनी तय सीमा (Sandbox) को तोड़कर खुले इंटरनेट पर पहुंच बना ली थी.
गूगल के मुताबिक, उस दौरान इन AI एजेंट्स ने तीन अलग-अलग वेबसाइटों को टारगेट किया था. एक मामले में तो AI ने खुद अंदाजा लगाकर सही पासवर्ड गेस किया और वेबसाइट में लॉगिन कर लिया, जबकि दूसरे मामलों में उसने पब्लिक डोमेन में पड़े क्रेडेंशियल्स का इस्तेमाल करके प्रोटेक्टेड सिस्टम्स में एंट्री मार ली थी.
इस तरह के वाकये यह साफ चेतावनी देते हैं कि जैसे-जैसे AI एजेंट्स को खुद फैसले लेने की आजादी मिल रही है, उन्हें कंट्रोल में रखना उतना ही मुश्किल होता जा रहा है.
AI की होड़ बनाम सुरक्षा की बहस
जेमिनी 4 आर्गन ऐसे वक्त में सामने आया है जब दुनिया भर में AI एजेंट्स की सुरक्षा को लेकर तगड़ी बहस छिड़ी हुई है.
गूगल के अलावा ओपन-AI, एंथ्रोपिक और मेटा जैसी कंपनियों के AI सिस्टम्स से जुड़ी भी ऐसी कई खबरें आई हैं जहां AI एजेंट्स ने बिना इजाजत बड़ी कंपनियों, यूनिवर्सिटीज या सरकारी संस्थाओं के डेटा तक पहुंचने की कोशिश की.
एंथ्रोपिक के सीईओ डारियो अमोदेई ने तो यहां तक कह दिया था कि एडवांस्ड AI डेवलपमेंट की स्पीड को कुछ समय के लिए धीमा कर देना चाहिए, ताकि सुरक्षा के इंतजाम AI की स्पीड के साथ तालमेल बिठा सकें. हालांकि एनवीडिया के सीईओ जेन्सन हुआंग और अमेरिकी राष्ट्रपति डोनाल्ड ट्रंप जैसे लोग AI की रफ्तार धीमी करने के पक्ष में बिल्कुल नहीं हैं.
आम लोग इसे कब इस्तेमाल कर पाएंगे और कितनी होगी कीमत?
फिलहाल जेमिनी 4 आर्गन का एक्सेस काफी कंट्रोल तरीके से दिया जा रहा है. गूगल पहले इसे अपने चुनिंदा साइबर सिक्योरिटी पार्टनर्स के साथ टेस्ट कर रहा है. इसके बाद ही यह आम डेवलपर्स और बड़ी कंपनियों तक पहुंचेगा.
इसकी शुरुआती कीमत 2 डॉलर प्रति 10 लाख इनपुट टोकन (लगभग ₹167) और 10 डॉलर प्रति 10 लाख आउटपुट टोकन (लगभग ₹835) रखी गई है.
क्यों खास है यह पूरी डेवलपमेंट?
जेमिनी 4 आर्गन की असली खासियत यह नहीं है कि यह एक नया और तेज AI मॉडल है. असली बात यह है कि यह AI अब सिर्फ सवाल-जवाब करने वाले टूल से आगे बढ़कर खुद फैसले लेने वाले और समस्याओं को जड़ से सुलझाने वाले 'ऑटोनॉमस एजेंट' के रूप में बदल रहा है.
लेकिन जैसे-जैसे AI को ज़्यादा ताकत और आजादी मिल रही है, वैसे-वैसे उसे सुरक्षित रखने की चुनौती भी गंभीर होती जा रही है. आने वाले समय में AI की होड़ सिर्फ इस बात पर नहीं होगी कि कौन सा मॉडल कितना स्मार्ट है, बल्कि असली विजेता वही बनेगा जो सबसे शक्तिशाली होने के साथ-साथ पूरी तरह सुरक्षित और इंसान के कंट्रोल में रहे.