
अगर आप भी दिन-रात इंटरनेट पर एक्टिव रहते हैं, रील्स स्क्रॉल करते हैं या ऑनलाइन शॉपिंग करते हैं, तो यह खबर आपके लिए बहुत जरूरी है. असल में वेब दुनिया की नींव मानी जाने वाली कोडिंग लैंग्वेज PHP में दो बहुत ही सीरियस कमियां सामने आई हैं. ये कमियां इतनी खतरनाक हैं कि इनकी वजह से दुनिया भर में करोड़ों वेबसाइट्स पर हैकर्स ने सेंध लगाने की कोशिशें शुरू कर दी हैं. बात इतनी बढ़ गई है कि Microsoft के बॉस सत्या नडेला, Google की सिक्योरिटी टीम और भारत सरकार की साइबर एजेंसी CERT-In को अचानक सामने आकर अलर्ट जारी करना पड़ा. आइए जानते हैं कि आखिर बैकएंड पर क्या खिचड़ी पक रही है और इसका असर आपकी डिजिटल लाइफ पर कैसे पड़ सकता है.
आखिर अचानक ऐसा क्या हो गया?
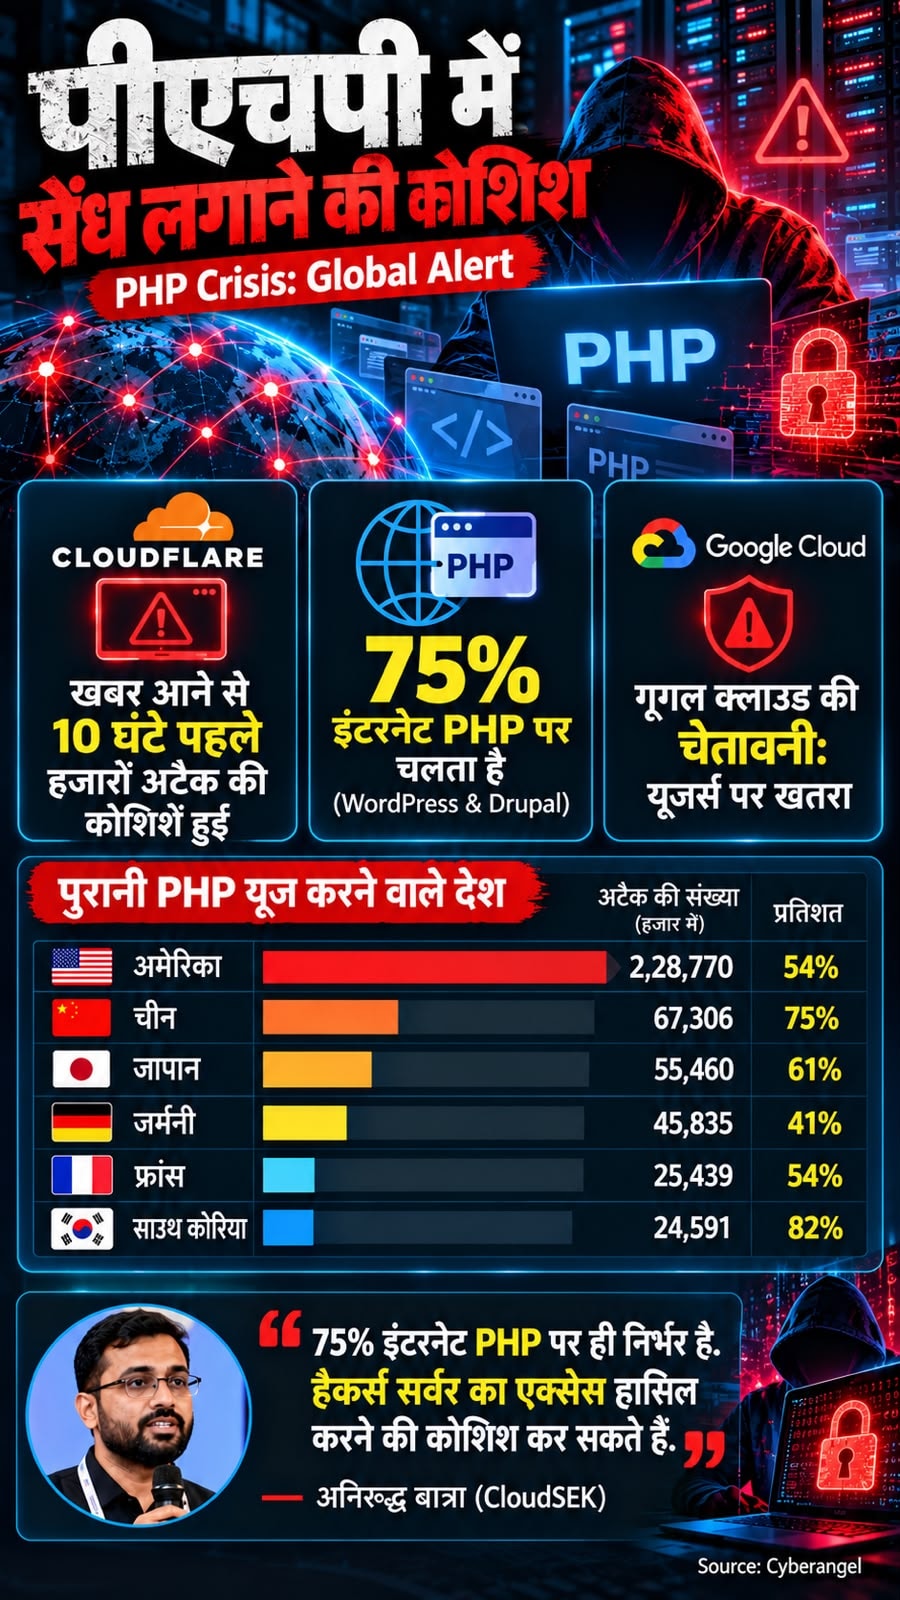
साइबर सिक्योरिटी की फील्ड में पिछला दिन किसी बड़े सिरदर्द से कम नहीं रहा. हम रोज जो तरह-तरह की वेबसाइट्स यूज करते हैं, उनमें से ज्यादातर PHP लैंग्वेज पर चलती हैं. इसी PHP में दो बहुत बड़े लूपहोल्स निकल आए. जैसे ही हैकर्स को इन कमियों की भनक लगी, उन्होंने बिना टाइम वेस्ट किए इंटरनेट पर वेबसाइट्स में घुसने की कोशिशें शुरू कर दीं. सिचुएशन इतनी संवेदनशील हो गई कि कई बड़ी कंपनियों और सरकारी डिपार्टमेंट्स को एहतियात के तौर पर अपनी ऑनलाइन साइट्स को कुछ घंटों के लिए बंद तक करना पड़ा, ताकि वे अपने सिस्टम को सेफ कर सकें.

CERT-In ने क्यों बजाया खतरे का सायरन?
अपने देश की टॉप साइबर सिक्योरिटी एजेंसी CERT-In ने इस मामले में बेहद गंभीर चेतावनी दी है. CERT-In का कहना है कि PHP के ये दोनों बग्स बहुत ज्यादा डेंजरस हैं. इनकी वजह से कोई भी अनजान हैकर दूर बैठकर आपकी वेबसाइट या सर्वर में अपना गलत कोड चलाने की कोशिश कर सकता है. आसान शब्दों में कहें तो हैकर बिना आपकी परमिशन के सिस्टम की मेमोरी में घुसकर डेटा चुराने या आपकी साइट का कंट्रोल अपने हाथ में लेने का प्रयास कर सकता है. एजेंसी ने साफ-साफ कहा है कि हैकर्स पहले से ही इन बग्स का गलत फायदा उठाने की कोशिश कर रहे हैं, इसलिए जितने भी लोग या डेवलपर्स PHP यूज करते हैं, वे तुरंत नया अपडेट इंस्टॉल कर लें.
सत्या नडेला भी बोले - 'मैंने सालों में ऐसा सीन नहीं देखा'
Microsoft के CEO सत्या नडेला भी इस पूरे मामले से काफी हैरान हैं. जर्मनी के कोलोन शहर में एक प्रोग्राम के दौरान बात करते हुए उन्होंने माना कि यह कोई नॉर्मल इंसिडेंट नहीं है. उन्होंने कहा कि उन्होंने बहुत लंबे टाइम से इस लेवल का और इतने बड़े स्केल का साइबर क्राइसिस नहीं देखा है.
AI ने ढूंढ निकाला ये छुपा हुआ खतरा
इस पूरे मामले में सबसे इंटरेस्टिंग बात यह है कि इन बग्स को ढूंढने में AI ने सबसे बड़ी मदद की है. Google Cloud के सिक्योरिटी हेड क्रिस बेट्ज और गूगल डीपमाइंड की जैमिनी सिक्योरिटी टीम की लीडर रलूका अदा पोपा ने बताया कि PHP और साइबर फर्म Wiz Research ने मिलकर इस कमी का पता लगाया है. उन्होंने इस काम के लिए कई सारे एडवांस्ड AI मॉडल्स का यूज किया था ताकि कोड की गहराई में छुपे इस बग को पकड़ा जा सके और उसे फिक्स करने का तरीका निकाला जा सके.
गूगल क्लाउड ने यूजर्स को क्या सलाह दी?
Google Cloud ने अपने यूजर्स को तसल्ली देते हुए कहा कि उनका खुद का मेन सिस्टम पूरी तरह से सेफ है और वहां कोई दिक्कत नहीं है. लेकिन उन्होंने अपने उन सभी क्लाइंट्स को तुरंत अलर्ट किया है जो उनके प्लेटफॉर्म पर अपनी PHP बेस्ड वेबसाइट्स या एप्लिकेशन्स चला रहे हैं. गूगल ने कहा है कि लोग बिना देर किए अपने सॉफ्टवेयर को नए सिक्योरिटी वर्जन पर अपडेट करें. गूगल खुद भी अपने सर्वरलेस सिस्टम्स को ऑटोमैटिकली अपडेट करने में जुटा हुआ है.
महज 10 घंटे में हजारों हैकिंग की कोशिशें
यह मामला सिर्फ किसी एक देश तक सीमित नहीं है, बल्कि पूरी दुनिया में इसका असर देखा जा रहा है. Cloudflare के CEO मैथ्यू प्रिंस ने सोशल मीडिया प्लेटफॉर्म X (ट्विटर) पर एक बहुत ही चौंकाने वाली बात शेयर की. उन्होंने बताया कि इस PHP बग की ऑफिशियल खबर पब्लिक होने से 10 घंटे पहले ही उनके नेटवर्क पर हैकिंग की कोशिशें शुरू हो चुकी थीं. सिर्फ इन 10 घंटों के अंदर हैकर्स ने हजारों बार वेबसाइट्स को टारगेट करने का प्रयास किया.
हैकर्स और सिक्योरिटी एक्सपर्ट्स की खींचतान
Cloudflare की रिपोर्ट के मुताबिक इन बग्स की जानकारी ऑफिशियल अनाउंसमेंट से पहले ही इंटरनेट पर लीक हो गई थी. जैसे ही लीक हुई, हैकर्स ने इसका फायदा उठाने का प्रयास शुरू कर दिया. हालांकि Cloudflare की सिक्योरिटी टीम ने तुरंत हरकत में आते हुए अपने नेटवर्क पर नए फिल्टर्स और शील्ड लगा दिए, जिससे उनके कस्टमर्स सुरक्षित रहे और हैकिंग की कोशिशें नाकाम हो गईं. रिपोर्ट में यह भी बताया गया है कि हैकर्स बार-बार अटैक करने का तरीका बदल रहे थे, लेकिन सिक्योरिटी एक्सपर्ट्स ने उनके हर पैंतरे को ब्लॉक कर दिया.