आपका Smart TV बन चुका है हैकर्स का गुलाम! 13 लाख Android TV में कैसे घुसा ये खतरनाक 'बैकडोर' वायरस?
Google ने ढूंढा 1.3 मिलियन Android TV में खतरनाक backdoor. सस्ता Smart TV कहीं आपका डेटा और इंटरनेट तो नहीं चुरा रहा? पूरी सच्चाई जानें.

Google की थ्रेट इंटेलिजेंस टीम ने एक ऐसा खुलासा किया है जिसने पूरे टेक वर्ल्ड के होश उड़ा दिए हैं. दुनिया भर के करीब 1.3 मिलियन Android TV यूजर्स एक बहुत बड़े साइबर अटैक का शिकार बन चुके हैं. सबसे चौंकाने वाली बात यह है कि इनमें से कई डिवाइस पर Google की ऑफिशियल सर्टिफिकेशन की मुहर लगी हुई थी. तो आखिर ये पूरा मामला क्या है? कैसे एक चीनी कंपनी ने Google की आंखों में धूल झोंकी? और क्या आपका Smart TV भी खतरे में है?
आखिर हुआ क्या है?
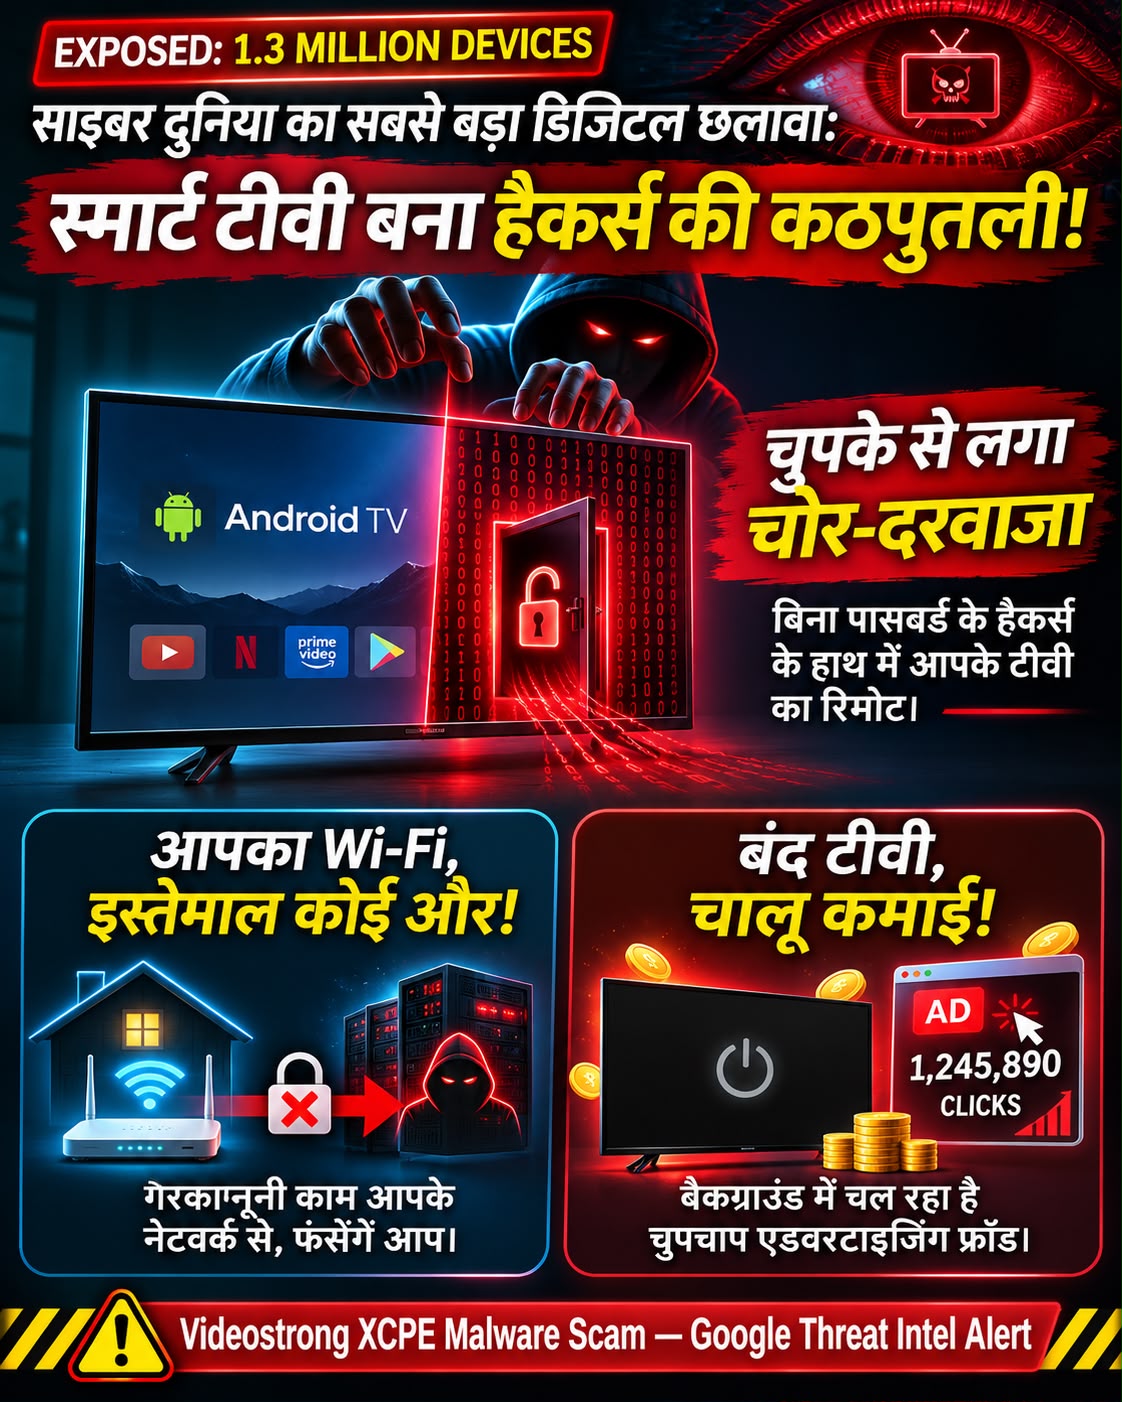
Google Threat Intelligence Group की एक हालिया रिपोर्ट के मुताबिक, Videostrong Technology नाम की एक चीनी डिवाइस मैन्युफैक्चरर कंपनी ने कई सालों से अपने बनाए Android TV सेट-टॉप बॉक्स और दूसरे स्मार्ट डिवाइसेस में चुपचाप एक "बैकडोर" (Backdoor) डाल रखा था. अब आप सोचेंगे कि यह बैकडोर क्या होता है? बैकडोर एक ऐसा चोर-दरवाजा होता है, जिसे सॉफ्टवेयर के अंदर छुपाकर बनाया जाता है. इसके जरिए हैकर्स बिना आपकी इजाजत या पासवर्ड के आपके डिवाइस का पूरा एक्सेस हासिल कर लेते हैं.
इस बैकडोर का नाम XCPE (या x.cpe) रखा गया है. रिपोर्ट में कहा गया है कि कंपनी ने जानबूझकर यह कोड अपने डिवाइसेस में डाला ताकि वह इन हैक किए गए टीवी का एक्सेस आगे क्रिमिनल्स को बेचकर मोटा पैसा कमा सके. इन 13 लाख हैक किए गए TV डिवाइसेस को मिलाकर एक विशाल 'बोटनेट' (Botnet) तैयार कर लिया गया.
'बोटनेट' क्या होता है और हैकर्स इसका क्या करते हैं?
बोटनेट को आप साइबर दुनिया की एक 'गुलामों की फौज' समझ सकते हैं. जब बहुत सारे इंटरनेट से जुड़े डिवाइसेस (जैसे कंप्यूटर, स्मार्टफोन, या Android TV) किसी वायरस से इन्फेक्ट हो जाते हैं, तो हैकर उन सभी को एक साथ दूर बैठे कंट्रोल कर सकता है. Videostrong के इस मामले में, 1.3 मिलियन से ज्यादा सेट-टॉप बॉक्स इस XCPE बोटनेट का हिस्सा बन गए. हैकर्स ने इन इन्फेक्टेड टीवी डिवाइसेस का इस्तेमाल दो मुख्य कामों के लिए किया:
रेजिडेंशियल प्रॉक्सी नेटवर्क: हैकर्स ने आपके घर के Wi-Fi इंटरनेट कनेक्शन को किराए पर दूसरों को बेचना शुरू कर दिया. मतलब, दुनिया के किसी भी कोने में बैठा क्रिमिनल इंटरनेट पर जो भी गलत काम करेगा, वह ट्रैफिक आपके घर के राउटर से होकर गुजरेगा. कानून की नजर में ऐसा लगेगा जैसे वह काम आप कर रहे हैं.
एडवरटाइजिंग फ्रॉड (Ad Fraud): आपका टीवी बंद होने पर भी बैकग्राउंड में फेक ऐड्स (Ads) चलाता रहता था. इससे विज्ञापन देने वाली कंपनियों को लगता था कि असली इंसान विज्ञापन देख रहे हैं, और हैकर्स का बैंक बैलेंस बढ़ता रहता था. हैरानी की बात यह है कि यह वायरस सिर्फ Android TV तक सीमित नहीं था. Google को यही बैकडोर डिजिटल साइनबोर्ड, कराओके मशीनों और यहाँ तक कि अस्पतालों में इस्तेमाल होने वाले टेलीहेल्थ डिवाइसेस में भी मिला.
Google Certification के बावजूद यह वायरस टीवी तक कैसे पहुंचा?
यही इस पूरी घटना का सबसे गंभीर और डराने वाला हिस्सा है. जब भी आप कोई Android TV या सेट-टॉप बॉक्स खरीदते हैं, तो आप उस पर 'Google Certified' का टैग देखते हैं. इसका मतलब होता है कि इस डिवाइस ने Google के सभी सिक्योरिटी और कम्पैटिबिलिटी टेस्ट पास किए हैं, और इस पर YouTube या Google Play Store जैसे ऐप्स सुरक्षित तरीके से चलेंगे. तो फिर Videostrong के टीवी में यह वायरस Google की नजर से कैसे बच गया?
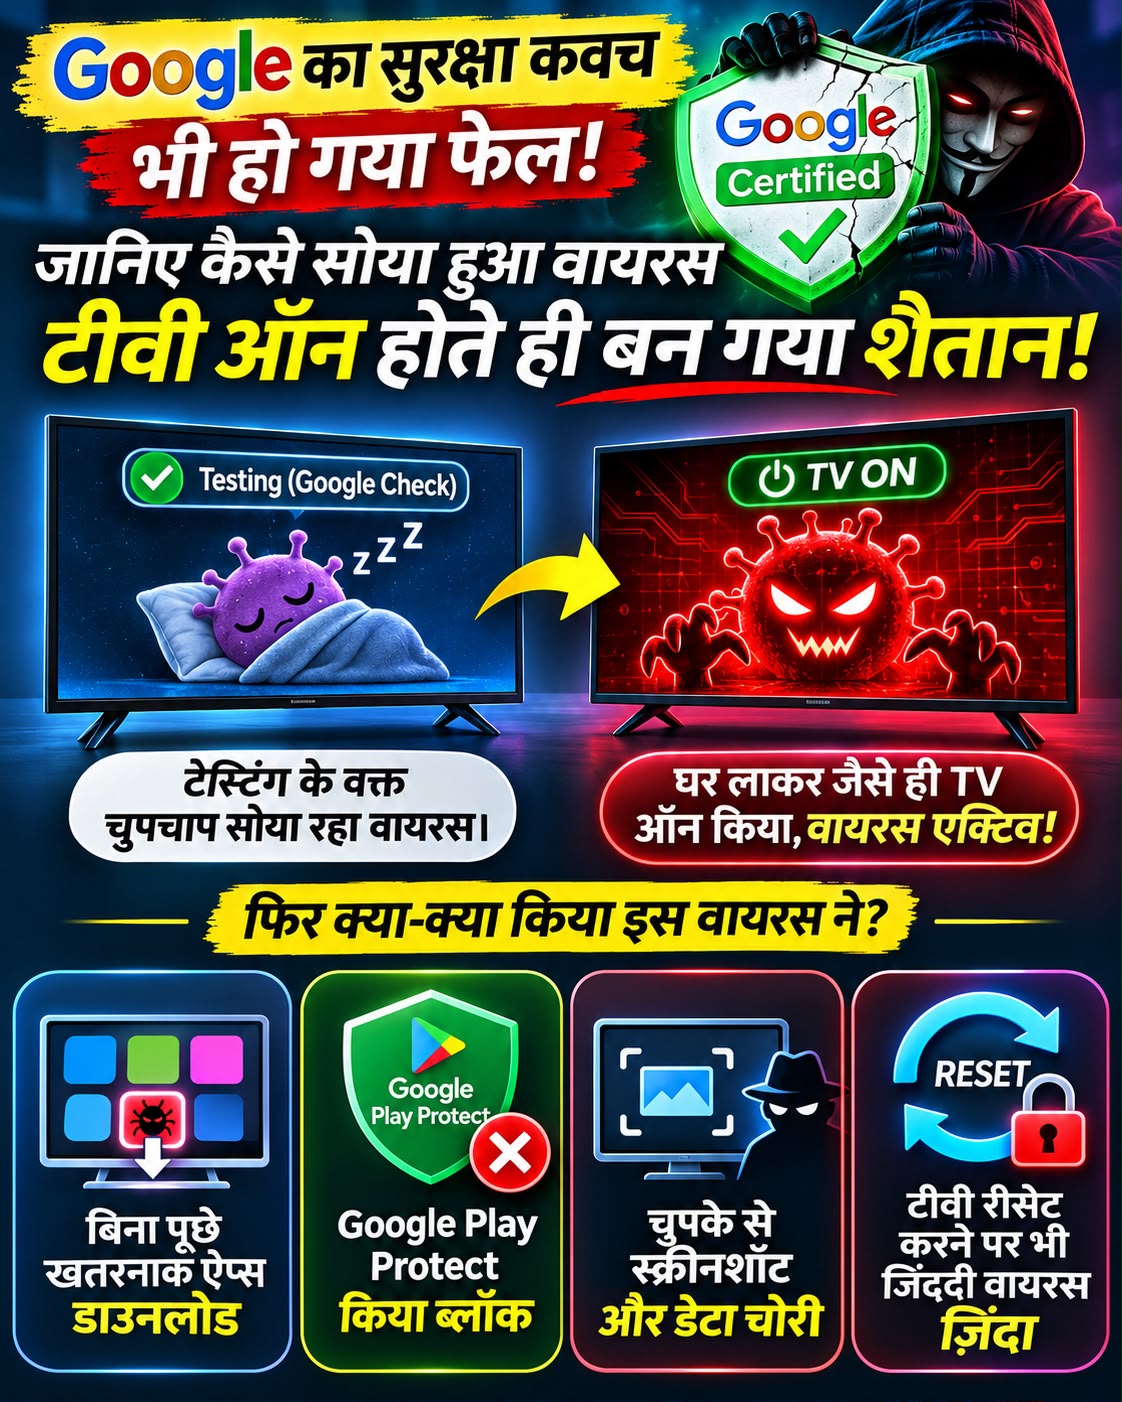
Google के मुताबिक, मैन्युफैक्चरर ने ऑब्फस्केपशन टेक्नोलॉजी का इस्तेमाल किया था. इसका मतलब है कि उन्होंने वायरस वाले कोड को इस तरह छुपाकर और कोडिंग को ऐसा उलझाकर रखा कि सिक्योरिटी चेकिंग के दौरान Google के सिस्टम इसे पकड़ ही नहीं पाए.
माइंड गेम यह था कि जब डिवाइस टेस्ट हो रहा था, तब वायरस चुपचाप सोया हुआ था. लेकिन जैसे ही यूजर ने टीवी खरीदकर उसे पहली बार ऑन (First Boot) किया, वायरस एक्टिवेट हो गया और उसने अपना असली खेल शुरू कर दिया.
इस बड़ी गड़बड़ी के सामने आने के बाद Google ने सख्त कदम उठाते हुए Videostrong कंपनी और उससे जुड़ी सभी कंपनियों को हमेशा के लिए बैन कर दिया है. अब वे कभी भी Certified Android डिवाइसेस नहीं बना सकेंगी.
यह वायरस आपके Smart TV में क्या-क्या कर सकता है?
XCPE बैकडोर कोई आम ऐप वायरस नहीं था, इसे 'सिस्टम-लेवल' एक्सेस मिला हुआ था. साधारण भाषा में कहें तो इस वायरस के पास आपके टीवी में वही अधिकार थे जो टीवी बनाने वाले इंजीनियर के पास होते हैं. आइए जानते हैं इसके खतरनाक कारनामे...
आपकी जानकारी के बिना ऐप इंस्टॉल करना: यह दूर बैठे-बैठे आपके टीवी में कोई भी खतरनाक ऐप डाउनलोड कर सकता था.
Google Play Protect को बंद करना: Android टीवी में इन-बिल्ट सुरक्षा चक्र 'Play Protect' होता है. इस वायरस ने सबसे पहले उसी की गर्दन दबाई ताकि कोई और अलर्ट न आए.
आपकी पर्सनल स्क्रीनशॉट लेना: हैकर्स आपके टीवी स्क्रीन का लाइव स्क्रीनशॉट ले रहे थे, आपके अकाउंट डिटेल्स चुरा रहे थे और टीवी का सिस्टम लॉग डेटा निकाल रहे थे.
रीसेट करने पर भी न जाना: सबसे डरावनी बात यह है कि यह वायरस टीवी के 'फॉर्मवेयर' (Firmware) में छुपा हुआ था. अगर आप टीवी से ऐप डिलीट भी कर दें या रीस्टार्ट करें, तो भी यह खुद को दोबारा री-इंस्टॉल कर लेता था.
Google और इंटरनेशनल एजेंसियों ने क्या एक्शन लिया?
इस इंटरनेशनल स्कैम का पर्दाफाश करने के लिए Google की टीम अकेले नहीं थी. उसने जापान की नेशनल पुलिस एजेंसी और दुनिया की दिग्गज साइबर सुरक्षा कंपनियों (जैसे Lumen, HUMAN Security, Plume, Synthient और TrendAI) के साथ हाथ मिलाया.
Google ने कानूनी कार्रवाई करते हुए उन सभी सर्वरों और डोमेन (Command and Control domains) को ब्लॉक और बंद कर दिया, जहाँ से इन हैक किए गए 13 लाख TV डिवाइसेस को कमांड दी जा रही थी. इस एक एक्शन से Google ने न सिर्फ XCPE, बल्कि इससे जुड़े 10 मिलियन (1 करोड़) से अधिक अन्य कंप्रोमाइज्ड डिवाइसेस का संपर्क हैकर्स से काट दिया.
क्या आपका टीवी सुरक्षित है? ऐसे करें चेक
Google ने सर्वर तो डाउन कर दिए हैं, लेकिन इसका मतलब यह नहीं है कि जिन लोगों के टीवी में यह वायरस पहले से मौजूद है, वह अपने आप गायब हो जाएगा.
अगर आप भी सस्ता या किसी अनजान ब्रांड का Android TV Box इस्तेमाल कर रहे हैं, तो इन बातों पर तुरंत ध्यान दें:
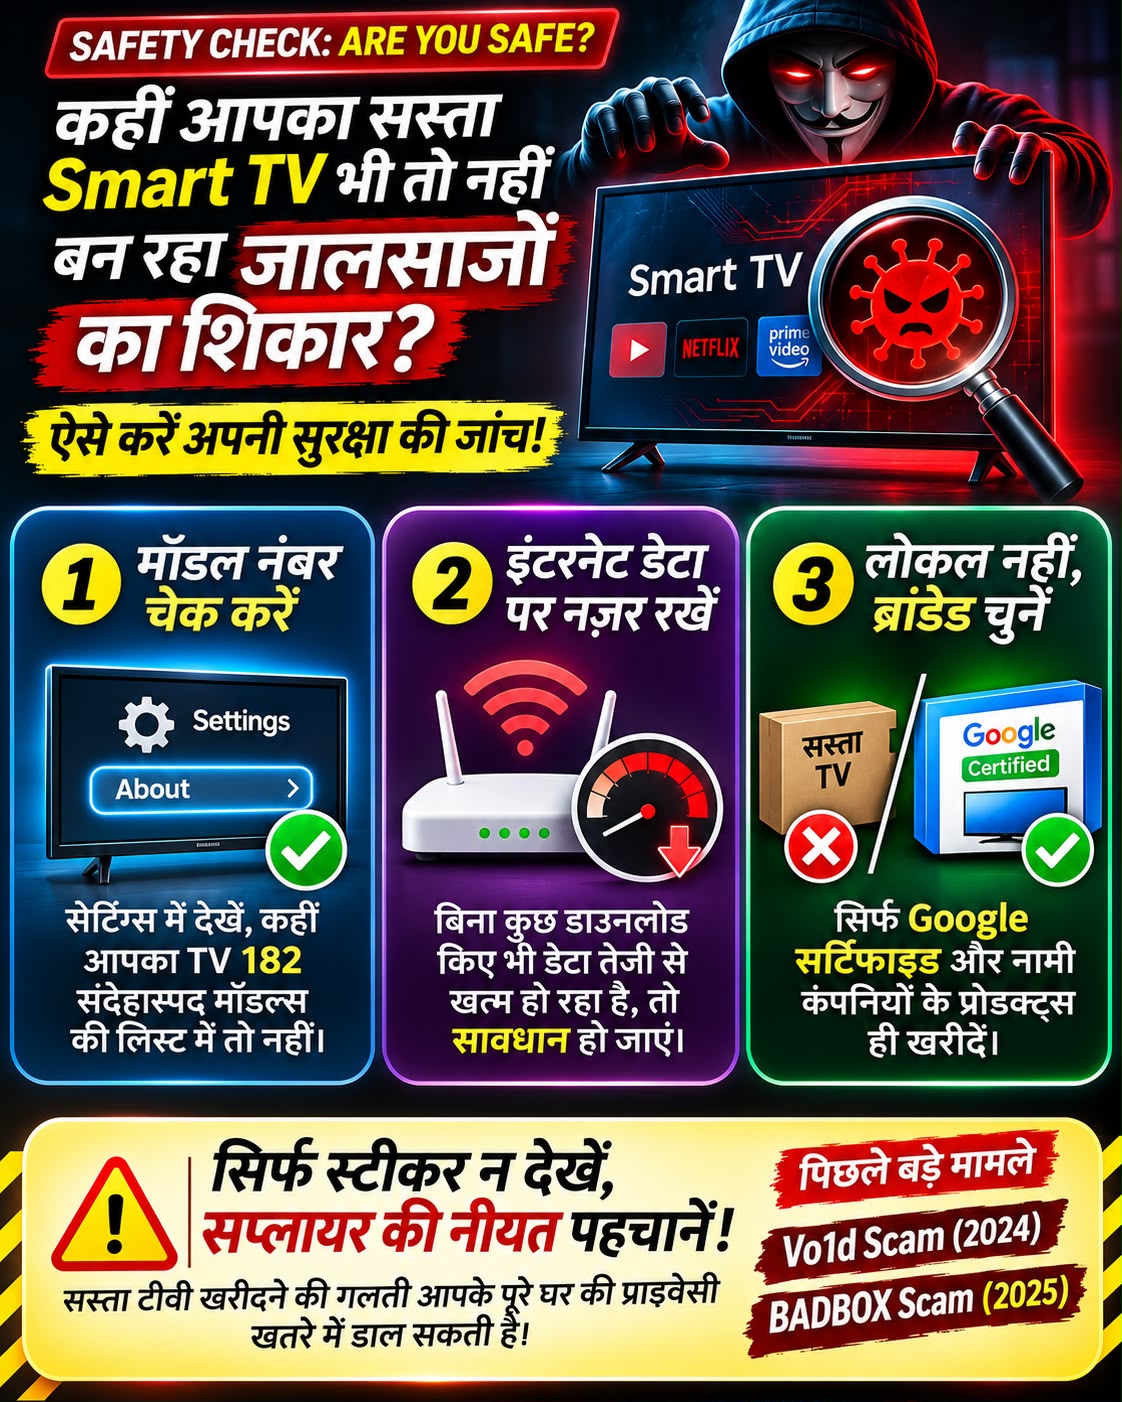
ब्रांड और मॉडल चेक करें: साइबर सुरक्षा फर्म Synthient ने 182 ऐसे डिवाइस मॉडल की लिस्ट जारी की है जो इस स्कैम से प्रभावित थे. अपने टीवी के 'About' सेक्शन में जाकर मॉडल नंबर जरूर चेक करें.
इंटरनेट बिल और स्पीड पर नजर रखें: अगर आपका Wi-Fi अचानक बहुत स्लो चलने लगा है या डेटा बहुत तेजी से खत्म हो रहा है, तो हो सकता है आपका टीवी बैकग्राउंड में प्रॉक्सी की तरह इस्तेमाल हो रहा हो.
सिर्फ नामी ब्रांड्स पर भरोसा करें: हमेशा Google की ऑफिशियल Android TV पार्टनर लिस्ट में शामिल ब्रांड्स के ही प्रोडक्ट्स खरीदें. लोकल या बिना नाम वाले सस्ते चीनी टीवी बॉक्स से दूर रहें.
सस्ता TV कहीं बहुत महंगा न पड़ जाए
यह पहली बार नहीं है जब एंड्रॉइड डिवाइसेस में ऐसा वायरस मिला हो. 2024 में 'Vo1d' नाम का बैकडोर 1.3 मिलियन टीवी में मिला था और 2025 में 'BADBOX 2.0' ने 10 मिलियन से ज्यादा स्मार्ट टीवी और प्रोजेक्टर्स को निशाना बनाया था. लेकिन Videostrong का यह मामला हमें सिखाता है कि सिर्फ डिब्बे पर 'Google Certified' का स्टिकर देख लेना ही काफी नहीं है. सप्लायर्स और मैन्युफैक्चरर्स की नीयत भी मायने रखती है.
About the Author

ट्रेंडिंग
- न्यूज़
- फोटो
- वीडियो